免費Wi-Fi別亂連!「網銀、LINE帳密」恐遭看光 3防盜法曝
- 編輯:高麗玲|責任編輯:陳姿瑜
- 發佈時間:2026.11.23 05:00
- 最後更新時間:2026.11.23 05:00
- 編輯:高麗玲|責任編輯:陳姿瑜
- 發佈時間:2026.11.23 05:00
- 最後更新時間:2026.11.23 05:00
駭客架設山寨免費Wi-Fi誘騙民眾連線,信用卡號、網銀密碼及LINE帳密恐遭竊取。(圖/Shutterstock達志影像)
許多民眾出門在外習慣搜尋免密碼的公共無線網路省流量,卻可能落入駭客陷阱。內政部消防署提醒,不法分子常在火車站與咖啡廳設置名稱高度相似的假Wi-Fi,一旦誤連恐導致信用卡號與網銀密碼外洩,呼籲民眾務必落實連避關3步驟自保。
駭客設山寨Wi-Fi誘騙連線 網銀與LINE帳密恐裸奔
消防署在臉書粉專分享資安案例指出,曾有駭客故意在火車站、咖啡廳等公共場所,架設與現場店家名稱極為相似的免費無線網路(例如Shop_Free_WiFi),誘使民眾在未察覺的情況下點擊連線。
由於這類陷阱網路完全不需要輸入密碼,讓民眾誤以為貼心又方便,實際上卻缺乏安全加密防護。當手機連上假網路後,使用者在網路上輸入的信用卡號、網路銀行密碼或社群帳號,在傳輸過程中都可能被駭客全數攔截。
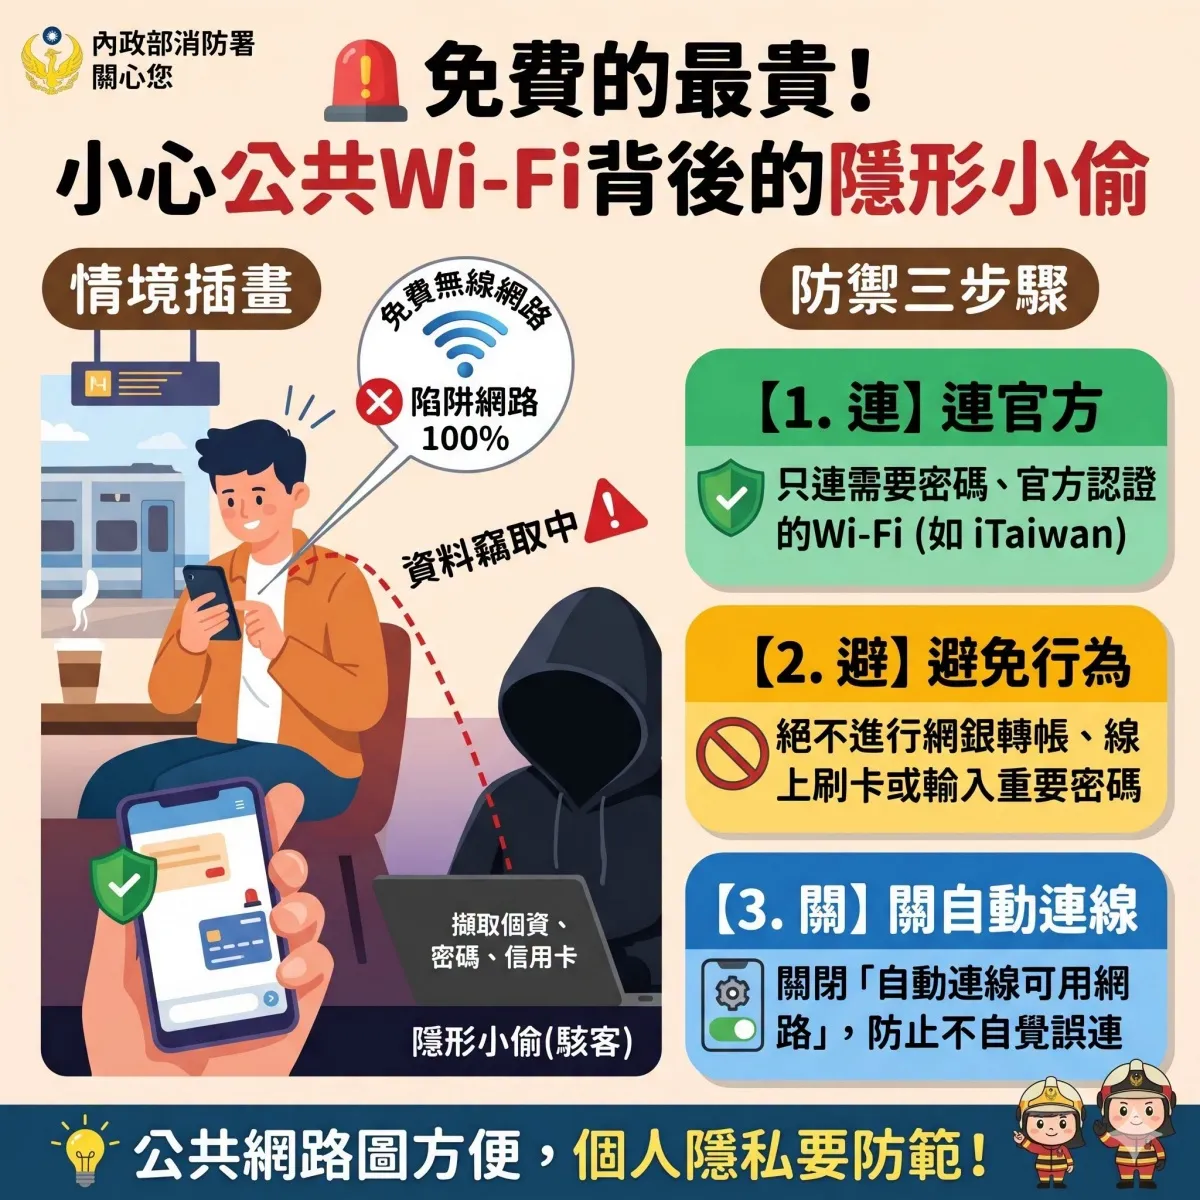
消防署提醒,使用公共Wi-Fi時務必留意以下3大隱藏危機:
- 名稱相似真假難辨:駭客會刻意模仿官方或店家名稱,誘騙民眾誤認並點擊連線。
- 不需密碼缺乏加密:沒有密碼保護的公開網路,傳輸中的個人資料形同在網路上裸奔。
- 引導登入盜取憑證:連線後若跳出網頁要求綁定LINE或Facebook帳號,一旦授權帳密隨即外洩。
公共Wi-Fi怕被盜?消防署教連避關3步驟
為了避免手機在不知不覺中成為駭客眼中的肥羊,消防署建議,民眾在公共場所遇到無線網路時,應確實執行連避關3步驟:
- 連官方:只連線需要向店員索取密碼的店家網路,或是政府官方認證的公共Wi-Fi(如iTaiwan)。
- 避免行為:連線公共Wi-Fi期間,絕對不要進行網路銀行轉帳、線上刷卡或輸入重要帳號密碼。
- 關閉自動連線:平時應將手機設定中的自動連線至可用網路功能關閉,防止手機在移動過程中自動誤連陷阱網路。
除了掌握上述口訣,消防署也補充3項日常防範習慣,包括出外處理重要公務時優先使用個人行動網路(4G或5G)、定期清理手機內曾連線過的陌生Wi-Fi紀錄,以及切勿點擊在公共Wi-Fi環境下突然彈出的系統更新提示,多一分警覺就能省去帳號被盜的麻煩。
◎ 資料來源/消防署
原文請見:免密碼免費Wi-Fi千萬別亂連!網銀密碼恐遭看光 消防署教連避關3招防盜
【原文請見健康2.0官網,未經授權,請勿轉載。】