FOCUS全球新聞/AI 發現PHP致命安全漏洞 全球政府網站.離線!
- 記者:陳佩美
- 發佈時間:2026.10.22 20:00
- 最後更新時間:2026.10.22 20:00
- 記者:陳佩美
- 發佈時間:2026.10.22 20:00
- 最後更新時間:2026.10.22 20:00
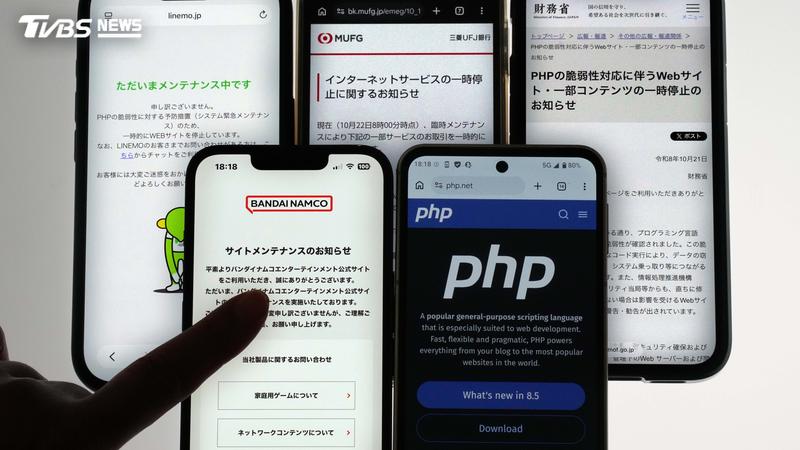
(圖/達志影像美聯社)
負責運行全球75%網站的主要電腦程式語言PHP,周三(21日)出狀況。兩家資安公司,利用AI工具,找出兩項致命的安全漏洞,PHP團隊警告,如果有運行PHP的網站,現在就必須更新。消息公開,從美國到歐洲到日本的全球各地政府網站,紛紛離線,民間企業網站也離線,進行更新,再上線。所有單位的當務之急,是防止駭客, 反利用AI工具對漏洞進行逆向工程。
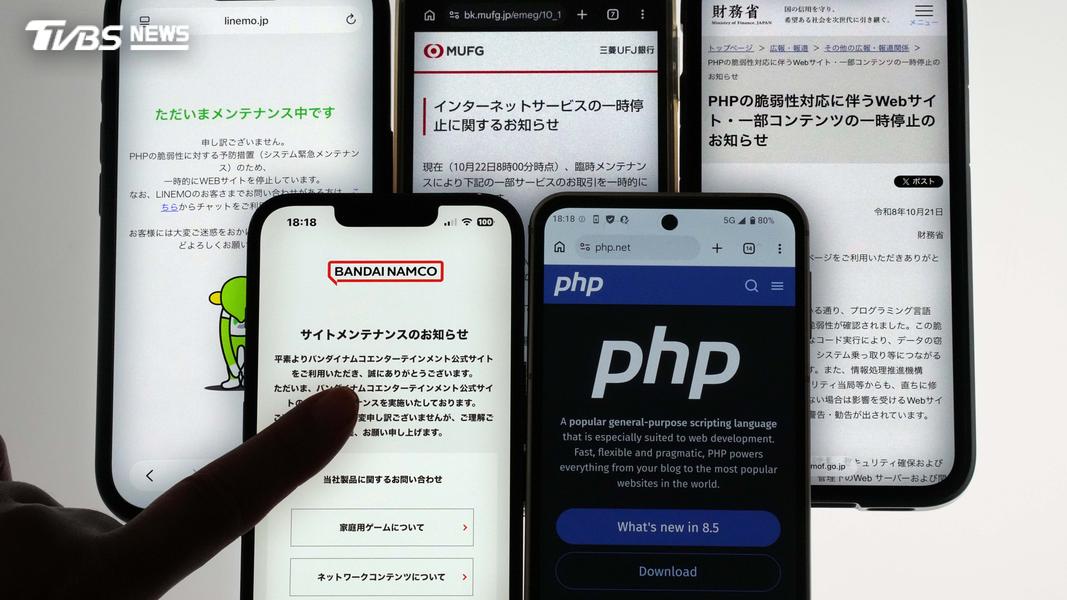
從美國、英國、法國、芬蘭、荷蘭、丹麥到包括日本在內的全球政府網站,周三(21日)都呈現無法通行。因為負責運行世界上75%網站的主要電腦程式語言PHP出狀況。
路透社網路安全記者 沙特爾(Raphael Satter):「全世界醒來時即聽聞一則消息:PHP,一種歷史悠久程式語言,支撐網際網路的很大一部分,卻存在漏洞,而且是以一種關鍵的途徑受到漏洞的影響,漏洞在程式碼庫中潛伏超過10年。」
號稱「網路的骨幹」,PHP,最初代表「個人首頁」(Personal Home Page),源自1990年代初期的它,內建在各個家喻戶曉的網頁架設平台中,這意味著任何漏洞,都能允許駭客入侵各種網站,小至線上商店,大至政府服務都無法倖免。兩家資安公司,Wiz和Calif,發現致命安全漏洞。
Alphabet旗下Wiz團隊成員 施瓦茨(Tomer Schwartz):「我們稱這些叫pre-auth RCE,即未經身份驗證的遠端程式碼執行(Pre-Authentication Remote Code Execution)。在網路安全圈子裡,這是國防戰備等級第一警戒等級,對吧?它的意思是,在連線另一端的人,可以在不經身份驗證的情況下,執行任何形式的程式碼和指令,佔領另一端。」
Calif研究員 奧斯丁(Ryan Austin):「他們可以在網路內部自由移動,而且他們可以做像是勒索軟體和各種非常糟糕的事。」
他們利用OpenAI、Google和自主研發的頂尖AI模型,發現有漏洞。
Calif研究員 奧斯丁:「我使用我過去20年來的專業知識。我對這個漏洞在哪裡,有很好的直覺和假設。我詢問AI代理,而它能夠證實我已經想到的事情。相反的,如果我只是廣泛地要求它在PHP中『找出遠端漏洞利用』,那是個非常廣泛的程式碼庫,大概會找出許多聽起來很嚇人,聽起來好像可以被利用,但實際上沒那麼危險的偽陽性。」
從那時候起鎖定確切漏洞。
Calif研究員 奧斯丁:「這個審核過程,如果沒有AI的話,將需要好幾個月,而我們在大約六天左右就得到成果。」
PHP團隊採用他們的發現,並進行確切漏洞的修復,原本要保密到漏洞修復完畢,但現在提前2天被洩漏,人盡皆知。各國已經響應PHP團隊的警告,「如果您有運行PHP,現在就必須更新。」美國國家安全局(NSA)發佈一份有關PHP漏洞的建議指南。歐盟電腦網路危機處理中心(CERT-EU),建議各機構,立即替受影響的系統,下載程式補釘,進行更新,杜絕漏洞。如果無法更新,就考慮把他們的APP,和公共網路隔離,直到有解決方案。數位校園平台Smartschool,就把他們的APP離線、更新,再重新上線,期間,學生無法繳交作業。
Smartschool執行長 史楚爾(Jan Schuer):「Smartschool的資料安全對我們來說至關重要。」
記者 vs. Smartschool執行長 史楚爾:「(您有察覺到有任何資料被竊取嗎?)那是第一要務。我們今天下午立即對系統進行澈底的安全掃描。我們對此有所準備,以便能夠快速應變。我可以向大家保證:我們的系統百分之百安全。」
在日本,包括首相高市早苗個人官方網站在內的政府、金融到各企業網站,都一度無法運作,進行更新。資安署表示,台灣約有2萬8000個對外網站使用PHP,政府機關約200個,但實際影響數量會更少,持續掌握各方修補進度。專家拉響警報,用AI工具發現的漏洞,也可以反被駭客用AI工具,對漏洞進行逆向工程,現在是兩方的鬥智鬥勇。
葡萄牙天主教里斯本商業與經濟學院(Católica Lisbon School of Business & Economics)教授 阿馬拉爾(Paulo Cardoso do Amaral):「這是一個非常積極的警告。這個警告有一個伴隨的問題,那就是現在每個人都知道這個漏洞的存在,甚至包括先前不知道它的駭客。AI是一項很有力量的工具,壞人利用AI進行攻擊,所以我們也需要AI來進行防禦。」
目前尚不清楚是否有網站,因漏洞遭駭客入侵。PHP團隊也表示,其實早在2024年,一名資安研究人員就已經發現導致其中一項漏洞的最初跡象,但沒有重視,沒有立即解決漏洞,顯然是「一次結構性的失敗」。