影音/QR Code成詐騙新武器!釣魚威脅暴增146% 「黑白方塊」藏陷阱
- 記者:謝宜倫|攝影:崔重羣、鍾德榮|責任編輯:新聞中心
- 發佈時間:2026.10.15 22:00
- 最後更新時間:2026.10.15 23:05
- 記者:謝宜倫|攝影:崔重羣、鍾德榮|責任編輯:新聞中心
- 發佈時間:2026.10.15 22:00
- 最後更新時間:2026.10.15 23:05
QR Code作為現代生活中無處不在的便利工具,近年來卻成為詐騙集團鎖定的新目標。根據微軟資安團隊報告,2026年第一季的釣魚威脅偵測數量從1月份的760萬件暴增至3月份的1870萬件,成長幅度高達146%,資安署也示警駭客透過竄改數位海報或偽造官方內容散布惡意連結,讓民眾防不勝防。
QR Code由黑白色塊組成,外觀看似沒有規律,卻能連結各種網頁或加入好友,並具備強大的容錯能力。這項技術於1994年由日本汽車零組件大廠電裝公司的原昌宏發明,如今卻被詐騙集團看上並加以利用。
數位防詐業者公關副理Kara分享親身經歷,表示曾在Facebook上賣東西時,有人私訊詢問是否可以使用賣貨便,對方接著聲稱在下單時跳出更新資訊的要求。Kara指出,這類詐騙手法會讓使用者掃描QR Code後跳轉至LINE加好友頁面,而該帳號其實是假帳號,雖然自稱好友人數有10萬,實際上只有100多人。
看不出真假才最危險!QR Code詐騙藏進日常生活
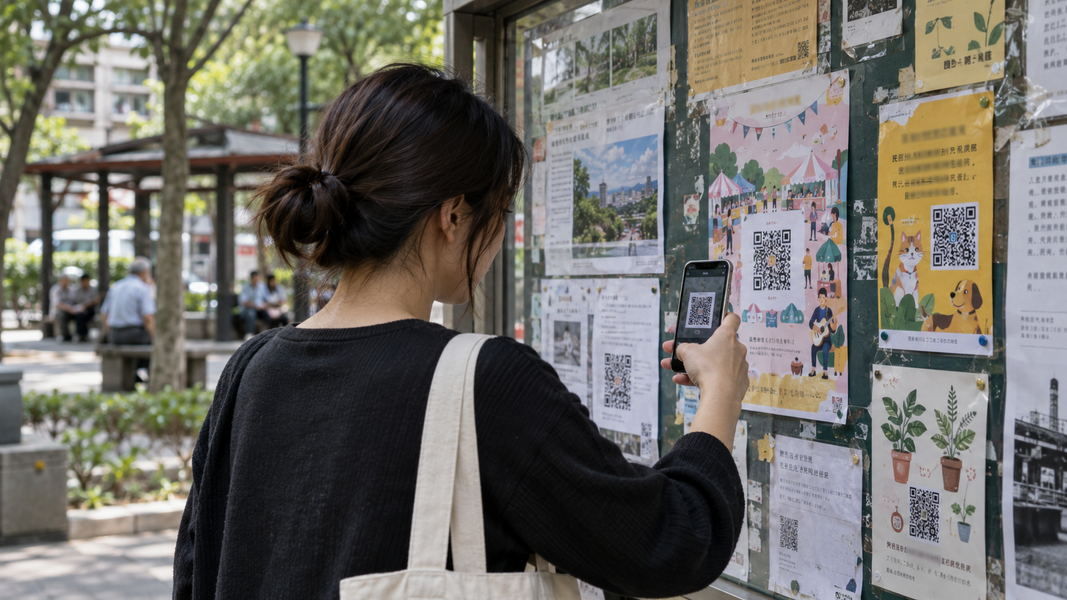
在日常生活中,QR Code的應用範圍極為廣泛。以公園裡的里長辦公室佈告欄為例,短短幾秒鐘內就能看到多達6個QR Code,民眾只需掃一下就能取得資訊,然而黑白方塊裡面裝了什麼內容並不知道,風險也隨之而來。相較於打電話或傳簡訊還能看得到號碼與文字,QR Code卻是把所有資訊都藏了起來。
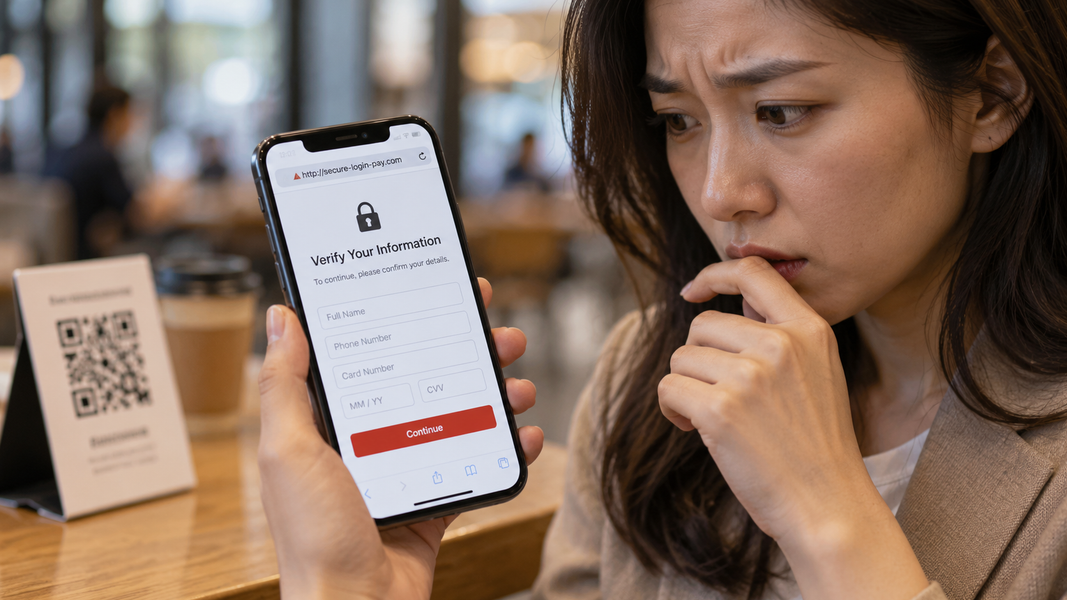
科技公司資訊經理廖毓銘解釋,以前的條碼是由粗細不同的線條組成,不易記憶,而網址同樣不好記,因為人們的記憶有限,要記那麼多實在說不過去。為了讓人們方便辨識,QR Code應運而生,只要掃一下就能取得資訊。廖毓銘提到,QR Code比較普遍的時候是從實名制開始,當時大家都習慣用QR Code來登記。
生成一個QR Code並連結到要提供的資訊,其實在網路上就能自己製作,而且還免費。然而背後的網頁究竟是真是假,可能都得打上問號。資安署示警,駭客近來的網路釣魚手法越來越囂張,藏在各種報名活動、繳費、停車、點餐,甚至各種公共服務之中。
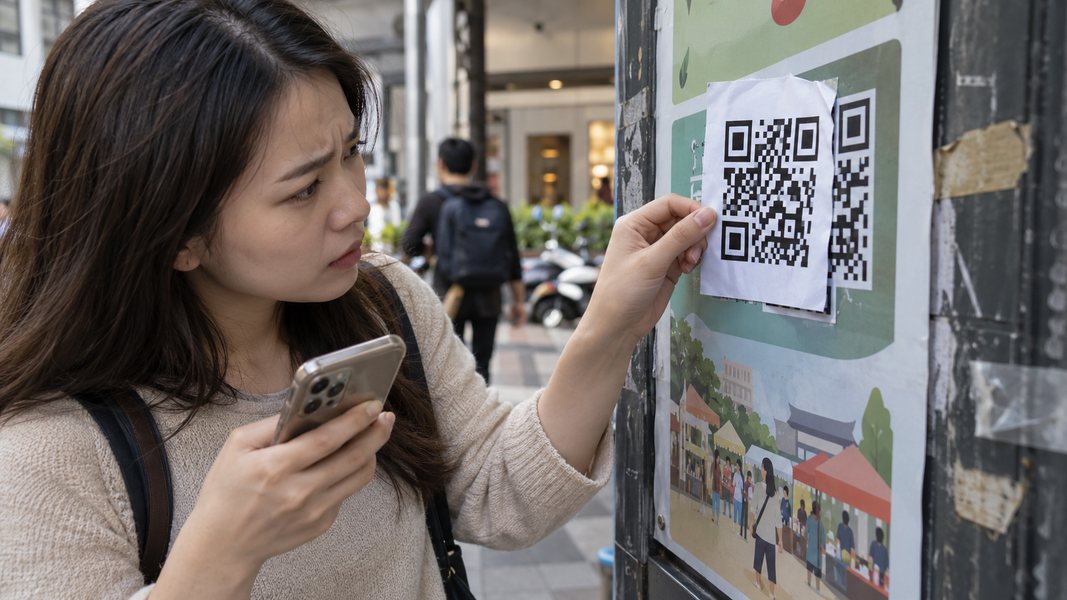
根據微軟資安團隊報告,2026年第一季的釣魚威脅偵測數量驚人成長,1月份為760萬件,但3月份直接暴衝到1870萬件,成長了146%。駭客主要透過兩種方式進行攻擊:一是直接竄改數位海報或偽造官方內容後重新散布;二是在原本海報上再貼一張偽造的二維碼。
之所以會有這麼誇張的數量,是因為民眾打開這些QR Code後,輸入報名用的個人資料或繳費需要的信用卡號碼,與正常情況下的操作一模一樣,要如何防範確實有相當難度。
Kara表示,用網址阻擋在技術上是可以做到的,但網址這種東西,詐騙集團只要稍微調整網域,改幾個字母或加幾個數字,就會產生全新的詐騙網站。因此在防堵上比較難即時跟上詐騙集團的速度,畢竟他們每天產生網址的成本非常低。Kara建議民眾在掃網址之後,還是要注意網址裡面的話術,假設今天是一個繳費詐騙要求輸入信用卡,就要提高警覺。
一張假QR Code就能偷個資 手機平台能不能先幫你擋?
雖然資安署呼籲民眾要養成習慣,停一下、看一下、聽一下,只是現在詐騙案件幾乎無孔不入,即使大家都有防詐意識,相關政府部門能否有所反擊仍是關鍵問題。台灣科技大學管理學院助理教授張智傑認為,民眾不可能隨時隨地開了一個網頁還要去檢視裡面的內容,而且有些網頁一開就有問題。張智傑指出,在使用這些ISP業者的過程中,有沒有辦法快速把這些網站抓出來,或者當發現QR Code在轉址的過程中已經涉及高風險網頁時,能夠被即時識別出來。
張智傑進一步提出,第二個關鍵是有沒有辦法讓這些詐騙業者的成本提高。他坦言現在做這件事情的成本太低了,所謂的成本提高,指的是今天要做這個QR Code、做這個網頁或複製這個網站,可能相對來說需要得到一些網站的認證。
以前是要大家仔細看看網址有沒有被竄改過,然而一連串的英文加數字,光是一般成年人都難以辨識,更何況是長輩或小孩。QR Code帶來便利的同時,也把風險藏進黑白方塊裡。當真假已經不是肉眼能輕易分辨,防詐不能永遠只靠民眾多看一眼。如何讓手機、平台甚至官方系統先替使用者把關,才可能讓這個每天都在掃的黑白方塊,不要變成詐騙集團最方便的一道門。