網購族注意!日企台灣子公司遭駭 15.5萬筆個資外洩、信用卡也遭殃
- 編譯:劉宸瑄
- 發佈時間:2026.10.16 17:18
- 最後更新時間:2026.10.16 17:18
- 編譯:劉宸瑄
- 發佈時間:2026.10.16 17:18
- 最後更新時間:2026.10.16 17:18
日本軟體開發公司ACCESS宣布旗下台灣子公司的客戶個資遭駭。(圖/翻攝自Yahoo!Japan)
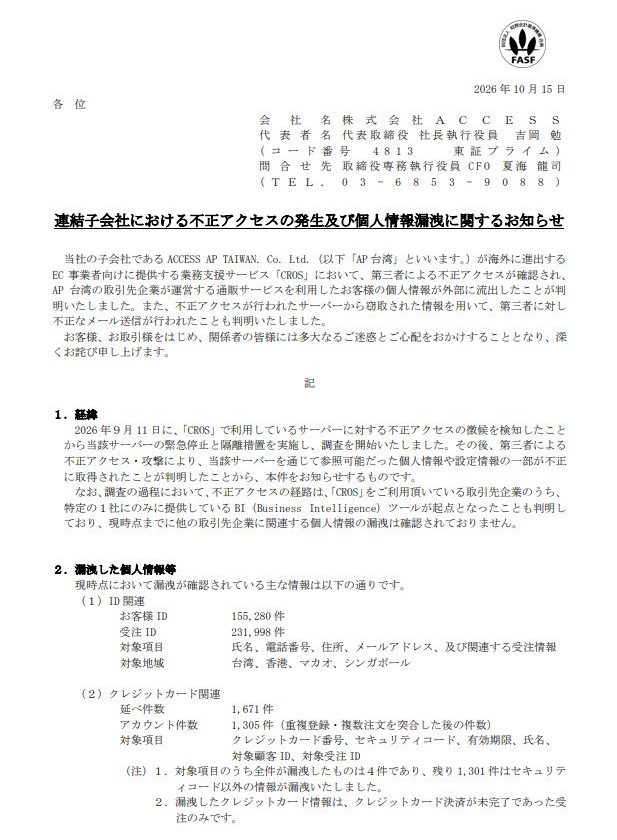
台灣網購族注意!日本軟體開發公司ACCESS昨(15)日宣布,旗下台灣子公司ACCESS AP TAIWAN提供的跨境電商支援服務「CROS」遭到駭客入侵,導致15萬5280筆顧客ID及23萬1998筆訂單ID相關資料外洩,甚至波及1305個帳戶的信用卡資訊,其中4個帳戶連信用卡安全碼都遭竊。受影響地區涵蓋台灣、香港、澳門及新加坡,業者已緊急採取資安措施,並展開後續通知作業。
15.5萬筆顧客資料外洩 連信用卡安全碼都外洩
綜合日本《ITmedia NEWS》及ACCESS官方公告,遭駭客攻擊的是台灣子公司ACCESS AP TAIWAN所提供的「CROS」服務,主要協助電商業者經營跨境網購業務,包括管理顧客資料及訂單資訊。
ACCESS指出,這起事件造成15萬5280筆顧客ID,以及23萬1998筆訂單ID相關資料外洩,涉及顧客姓名、電話號碼、住址、電子郵件及訂單資訊。受影響的服務涵蓋台灣、香港、澳門及新加坡。
除了個人資料,駭客還取得部分消費者的信用卡資訊,遭外洩的信用卡資料累計達1671筆,扣除重複登錄及多筆訂單後,涉及1305個帳戶,包含信用卡號碼、有效期限、持卡人姓名,以及相關顧客和訂單ID。
其中最值得注意的是,有4個帳戶的信用卡安全碼也一併外洩。但業者強調,這批信用卡資料均來自尚未完成付款的訂單,由於系統原本不會保留已完成付款的信用卡資料,因此這次受影響的是未完成交易時暫存的資訊。
ACCESS表示,台灣子公司早在9月11日便發現CROS伺服器出現可疑存取紀錄,隨即緊急停止相關伺服器運作並進行隔離,同時展開調查。經過調查,業者確認駭客是透過提供給特定一家合作企業使用的商業智慧工具(BI,Business Intelligence)入侵系統,這類工具通常用來分析銷售、顧客及訂單數據,協助企業掌握營運情況。駭客透過該工具非法取得伺服器內可存取的個人資料及部分設定資訊。
駭客還寄出逾萬封郵件 業者緊急強化資安
除了竊取個資,駭客也取得系統使用的電子郵件寄送服務認證資訊,並利用相關權限寄出1萬1441封未經授權的郵件。事件發生後,業者已隔離受影響的伺服器,更新相關密碼及電子郵件服務認證資訊,並針對信用卡資料進行遮蔽處理。
此外,CROS服務曾一度全面停止,目前已恢復運作。ACCESS也計畫修改系統設計,未來即使是尚未完成付款的訂單,也不再保留信用卡資訊,以降低類似事件再次發生的風險。
至於受影響的消費者,將由實際經營網購服務的合作企業進行通知。若民眾收到相關通知,應留意信用卡交易明細,並透過銀行或購物平台官方管道確認後續處理方式,避免個資外洩後再遭詐騙集團利用。
文章引用