網銀盜轉案金管會定調「非資安漏洞」 責任歸屬給警方釐清
- 記者:謝佩穎
- 發佈時間:2026.11.19 17:13
- 最後更新時間:2026.11.19 17:13
- 記者:謝佩穎
- 發佈時間:2026.11.19 17:13
- 最後更新時間:2026.11.19 17:13
近期網銀盜轉頻傳,金管會統計共有4家銀行通報,合計5筆、金額逾56萬。(示意圖/Shutterstock達志影像)
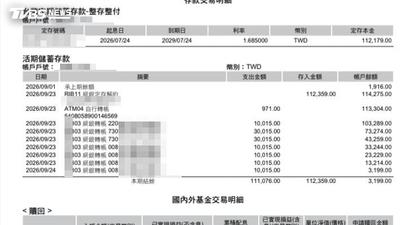
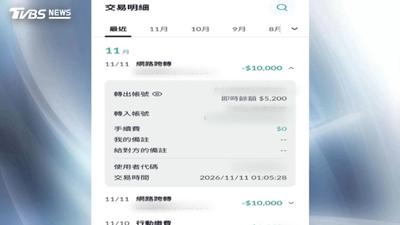
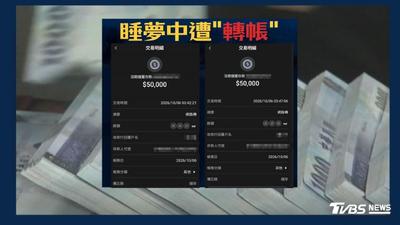
近期國內網路銀行發生多起「盜轉」案件,不少被害人都沒有收到簡訊驗證碼、或是通知,金錢就莫名被轉出去。金管會銀行局副局長張嘉魁今(19)日在例會上公布最新統計,目前共有4家銀行通報「重大偶發事件」,合計5件、共5名客戶受害,總盜轉金額達新台幣56萬6,512元。不過這樣到底責任該歸屬誰?金管會目前定調「非資安系統漏洞」,強調交易皆經過雙重驗證,最終責任將交由警方司法調查釐清。
排除銀行遭駭客入侵 4家銀行通報「重大偶發」
張嘉魁強調,經過銀行初步查報與系統盤點,這幾起案件「都不是銀行系統遭到駭客入侵,也沒有發現資安漏洞」,因此不算是資安事件,而是銀行針對媒體報導與事實有所出入,所做的重大偶發通報。他指出,所有遭轉帳的案件,皆是透過「綁定的手機」並經過「雙重驗證」程序後才完成交易,在安控基準與信賴等級上皆符合相關規範。
銀行「認驗證不認人」?被盜轉責任歸屬誰?
不少民眾反映「並未操作轉帳,甚至沒收到OTP驗證碼」,但根據銀行的初步調查,確認這些交易都是經過「雙重驗證通過」認定有效,在AI與駭客技術日新月異的時代,受害民眾恐怕「啞巴吃黃蓮」、求助無門。
不過,張嘉魁持平回應,並未直接定調由消費者自負全責,僅表示現階段「不能說責任歸屬誰」,強調都是零星個案,實際發生原因仍待警方進一步調查。